

Laatst bijgewerkt: . Dit is de laatste update van dit artikel.
Er is nog nergens bevestigd dat via dit lek gegevens zijn gestolen. De oplossing is op 21 oktober om 15:34 uur verschenen, maar websites moeten die zelf nog installeren. Ondertussen wordt het lek actief misbruikt.
Liggen mijn gegevens op straat?
Voor zover nu bekend niet. Geen enkele organisatie heeft tot nu toe een datalek door dit lek gemeld. Wel wordt het lek actief misbruikt: zo blokkeerde BSM op 21 oktober in een paar uur 115 aanvalsverzoeken op de eigen servers. Dat veel websites offline zijn gehaald, is een voorzorgsmaatregel en geen teken dat ze gehackt zijn. Het risico zit vooral in de komende dagen. Volgens cybersecurityexpert Arnoud Bruinsma van BSM kunnen criminelen direct na de update de verschillen analyseren, waarna veel meer groepen het lek kunnen misbruiken. ‘Met AI gaat dat tegenwoordig erg snel.’ Websites die niet snel worden bijgewerkt, kunnen alsnog worden aangevallen.
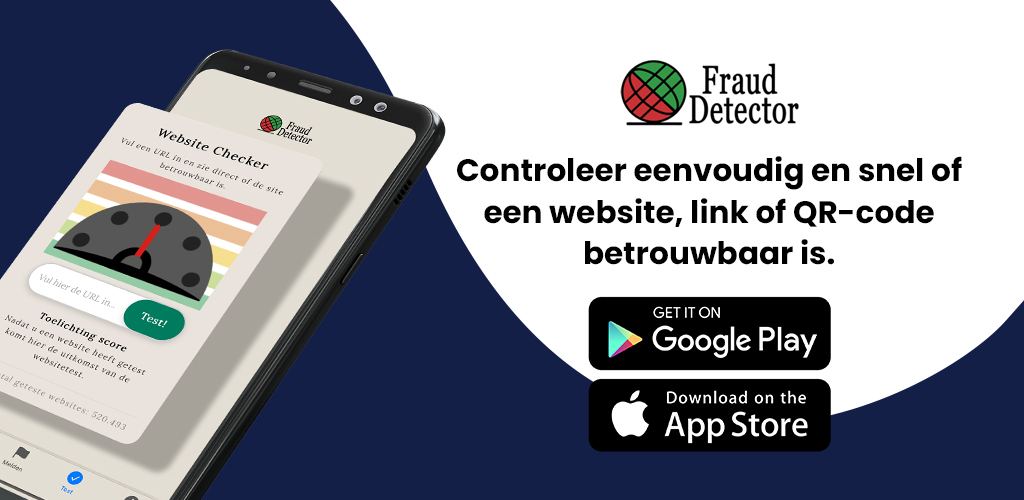
Het grootste risico voor jou zijn op dit moment nepmails en sms'jes die over het lek gaan. Twijfel je over een link, plak hem dan eerst in onze gratis Website Checker. Die laat direct zien of je de site kunt vertrouwen.
Check een linkWat er is gebeurd
PHP is de techniek achter een groot deel van alle websites, van webwinkels tot gemeentesites. Er zijn twee ernstige fouten in gevonden, samen ‘PHP2Shell’ genoemd. Via die fouten kan een aanvaller een website overnemen zonder wachtwoord. De details lekten op 20 oktober uit, voordat er een oplossing was. Op 21 oktober om 15:34 uur verscheen de oplossing.
Daarom hebben veel organisaties hun websites uit voorzorg offline gehaald, meldt de NOS, waaronder sites van de overheid, nieuwsmedia en gemeenten. Kun je ergens niet inloggen of een abonnement niet aanpassen, dan is dit waarschijnlijk de reden.
Heb je zelf een website of webwinkel? Lees dan bij BSM wat je nu moet doen.
Wat betekent dit voor jou?
Het lek zit niet in je telefoon of computer, maar in de servers van websites. Je hoeft zelf dus niets te installeren. Het risico is dat een aanvaller een website overneemt waar jij een account hebt, en zo bij je naam, adres, e-mailadres of bestellingen komt. Wachtwoorden worden bij goede websites versleuteld opgeslagen. Betaalgegevens liggen meestal bij een aparte betaaldienst.
Is een website waar jij klant bent gehackt en zijn er persoonsgegevens buitgemaakt, dan moet die organisatie dat binnen 72 uur bij de Autoriteit Persoonsgegevens melden. Bij een groot risico moet ze jou ook persoonlijk inlichten.
Wat je nu kunt doen
Paniek is niet nodig, maar een paar gewoontes beschermen je nu extra goed.
- Check een link voordat je klikt. Krijg je een bericht over dit lek met een link erin, plak die dan eerst in de Website Checker.
- Gebruik overal een ander wachtwoord. Lekt er toch ergens een uit, dan blijft de schade beperkt tot die ene site. Een wachtwoordmanager helpt daarbij.
- Zet tweestapsverificatie aan bij je mail, bank en webwinkels. Een gestolen wachtwoord alleen is dan niet genoeg.
- Wacht even met nieuwe accounts bij webwinkels die je niet kent. Check ze eerst in de Website Checker.
- Let op je bankafschriften en meldingen van ‘nieuwe inlog’ in de komende weken.
- Krijg je bericht over een datalek? Wijzig dan meteen je wachtwoord op die site, en overal waar je hetzelfde wachtwoord gebruikte.
Pas op voor oplichters
De grootste kans dat dit lek jou raakt, loopt waarschijnlijk via oplichters die op het nieuws inspelen. Denk aan een mail of sms die zegt dat je account door het PHP-lek in gevaar is en dat je via een link moet inloggen of je gegevens moet ‘bevestigen’. Zulke berichten zijn nog niet gezien, maar experts waarschuwen ervoor.
Een bank, webwinkel of overheid vraagt je nooit om via een link in te loggen vanwege een beveiligingslek. Twijfel je over een link, controleer hem dan in de Website Checker voordat je klikt of iets invult. Inloggen doe je altijd via de website of app die je al kent. Stuur verdachte mails door naar [email protected].
Wat we nog niet weten
Niemand weet nog hoeveel websites al zijn binnengedrongen. Ook is onduidelijk hoe snel kleinere webwinkels en websites met oude software de update installeren. Websites die op een oude versie van PHP draaien, krijgen geen gewone update en blijven daardoor vaak langer kwetsbaar. Krijg je bericht dat jouw gegevens bij een datalek betrokken zijn, volg dan de tips hierboven en check elke link in de Website Checker.
Veelgestelde vragen over het PHP2Shell-lek
Wat is PHP2Shell?
PHP2Shell is de naam voor twee ernstige fouten in PHP, de techniek achter een groot deel van alle websites. Via die fouten kan een aanvaller een website overnemen zonder wachtwoord.
Liggen mijn gegevens op straat door het PHP2Shell-lek?
Voor zover nu bekend niet. Geen enkele organisatie heeft een datalek door dit lek gemeld. Wel wordt het lek actief misbruikt, dus het risico zit vooral bij websites die de update niet snel installeren.
Moet ik zelf iets installeren of updaten?
Nee. Het lek zit niet in je telefoon of computer, maar in de servers van websites. De websites zelf moeten de update installeren.
Waarom zijn zoveel websites offline?
Veel organisaties hebben hun websites uit voorzorg offline gehaald tot de update is geïnstalleerd. Dat is geen teken dat ze gehackt zijn. Kun je ergens niet inloggen of een abonnement niet aanpassen, dan is dit waarschijnlijk de reden.
Is er al een oplossing voor het PHP-lek?
Ja. Sinds 21 oktober 2026 is er een update. Websites moeten die wel zelf installeren. Websites op een oude versie van PHP krijgen geen gewone update en blijven daardoor vaak langer kwetsbaar.
Hoe herken ik een nepmail of sms over het PHP-lek?
Een bank, webwinkel of overheid vraagt je nooit om via een link in te loggen vanwege een beveiligingslek. Krijg je een bericht dat je account in gevaar is en dat je je gegevens moet ‘bevestigen’, klik dan niet. Log altijd in via de website of app die je al kent.
Hoe check ik of een link of website betrouwbaar is?
Plak de link in de gratis Website Checker van Fraud Detector. Die laat direct zien of je de site kunt vertrouwen.
Wat gebeurt er als een website waar ik klant ben gehackt is?
Zijn er persoonsgegevens buitgemaakt, dan moet die organisatie dat binnen 72 uur bij de Autoriteit Persoonsgegevens melden. Bij een groot risico moet ze jou ook persoonlijk inlichten. Wijzig dan meteen je wachtwoord op die site, en overal waar je hetzelfde wachtwoord gebruikte.
Updates
| Tijdstip | Wat er veranderde |
|---|---|
| 21 okt, 21:30 | Laatste update. De oplossing is uit en het lek wordt actief misbruikt. Nog steeds geen bevestigd datalek. |
| 21 okt, 15:34 | PHP brengt de beveiligingsupdate uit (php.net). |
| 21 okt, 13:45 | Eerste versie van dit artikel. Geen bevestigd datalek; de oplossing wordt om 16:00 uur verwacht. |
Bronnen